IA et cybersécurité : vos équipes vont plus vite, vos attaquants aussi
En matière d'IA et de cybersécurité, le constat est simple : l'intelligence artificielle fait gagner du temps à vos équipes, et elle en fait gagner autant aux attaquants. Les e-mails piégés n'ont plus de fautes, une voix peut être imitée, une faille est exploitée avant même qu'un correctif existe. Et une PME n'est pas trop petite pour être touchée : les attaques de masse ne choisissent pas leur cible. Pour un dirigeant, le sujet dépasse la technique : il touche la trésorerie, les clients et la responsabilité de la direction.
Cet article reprend notre webinar du 1er octobre 2026, « Quand l'IA s'arme contre vous », animé par José de Andrade, Responsable Sales Success et Solutions chez Global SP, avec Éric Devaulx, ancien directeur France de Sophos, qui accompagne aujourd'hui des dirigeants. Vous y trouverez ce que l'IA change aux cyberattaques, comment fonctionne la fraude au président par deepfake, pourquoi la gouvernance cyber revient à la direction, les protections à mettre en place et un plan d'action en 90 jours. La vidéo complète et sa transcription sont sur notre page replay du webinar Quand l'IA s'arme contre vous.
Sources : Allianz Risk Barometer 2026 ; ANSSI, Panorama de la cybermenace 2025 ; RGPD (article 33) et code des assurances (article L. 12-10-1).
Pourquoi l'IA accélère les cyberattaques
Les portes d'entrée restent les mêmes, mais avec l'IA les attaques sont plus rapides, moins chères et plus nombreuses. Plus de logiciels, plus d'attaquants, des failles exploitées en quelques jours : c'est ce qui change pour une entreprise.
L'IA en cybersécurité désigne deux choses à la fois : l'usage de l'intelligence artificielle par les attaquants et son usage par les défenseurs. L'ANSSI distingue même trois enjeux sur sa page consacrée à l'intelligence artificielle : la cybersécurité de l'IA (protéger les systèmes d'IA eux-mêmes), la cybersécurité par l'IA (s'en servir pour mieux détecter) et la cybersécurité face à l'IA, c'est-à-dire l'automatisation et la personnalisation des attaques. Ce dernier point est le sujet de cet article.
Plus de cibles, plus d'attaquants, des attaques moins chères
Selon Éric Devaulx, plusieurs tendances se cumulent. La transformation numérique a élargi la surface d'attaque. L'IA aide à produire du logiciel plus vite, donc avec davantage de failles. Et il n'est plus nécessaire d'être un ingénieur très qualifié pour attaquer : les outils sont disponibles. Les criminels raisonnent en coût et en bénéfice : quand l'IA fait baisser le coût d'une attaque, les attaques se multiplient.
Une faille exploitée avant même que le correctif existe
Le changement le plus net concerne la vitesse. Selon Mandiant (Google), il s'écoulait en moyenne 63 jours en 2018-2019 entre la publication d'un correctif et l'exploitation de la faille, et 5 jours en 2023. En 2025, ce délai est devenu négatif : les failles sont exploitées en moyenne une semaine avant qu'un correctif existe (rapport M-Trends 2026). Éric Devaulx en tire la leçon : les mises à jour restent indispensables, mais il faut aussi détecter un comportement anormal pendant l'attaque.
Les failles sont exploitées de plus en plus vite
Délai moyen entre la publication d'un correctif et l'exploitation de la faille. En 2025, il devient négatif : l'attaque précède le correctif.
Source : Mandiant (Google), analyse des délais d'exploitation 2023 et rapport M-Trends 2026.
Un risque devenu économique
Une cyberattaque, ce n'est pas une simple panne. Une entreprise à l'arrêt ne facture plus, ne paie plus ses fournisseurs, parfois plus ses salariés, et son image en souffre. Pendant le webinar, Éric Devaulx a rappelé que le coût mondial de la cybercriminalité est estimé à plus de 10 000 milliards de dollars par an (projection du cabinet américain Cybersecurity Ventures). Le baromètre des risques 2026 de l'assureur Allianz place les incidents cyber au premier rang des risques des entreprises dans le monde, pour la cinquième année de suite, et l'IA au deuxième, contre la dixième place un an plus tôt.
En France, le cabinet Asterès estime à 58 600 € le coût moyen d'une cyberattaque réussie en 2022 pour les ETI, les grandes entreprises et les organisations publiques ; ce calcul n'inclut ni les PME ni les fraudes au président (étude Asterès pour le CRiP, juin 2023).
Les PME ne sont pas épargnées pour autant : selon l'ANSSI, les PME, TPE et ETI restent la catégorie la plus touchée par les rançongiciels portés à sa connaissance en 2025 (Panorama de la cybermenace 2025). Pour une PME, la question utile est concrète : combien de jours pourriez-vous tenir sans facturer, sans payer vos fournisseurs ni vos salaires ?
Deepfake et fraude au président : quand l'arnaque devient crédible
Avec l'IA, un faux message n'a plus de fautes et parle de votre poste, de vos projets, de vos collègues. Le deepfake ajoute une voix ou un visage imités. La parade reste simple : vérifier toute demande inhabituelle par un autre canal.
 La voix du dirigeant, enregistrée en public
 L'IA
 Un faux appel crédible
Un hameçonnage sans fautes et personnalisé
On repérait autrefois un e-mail piégé à ses fautes et à son ton approximatif. Ces signaux disparaissent. L'IA exploite les informations publiques (site institutionnel, organigramme, profils LinkedIn) et rédige un message propre, adapté au poste du destinataire, en des dizaines de variantes. Le salarié reçoit un e-mail qui ressemble à ceux qu'il traite chaque jour.
L'arnaque au président du vendredi soir
La fraude au président, aussi appelée arnaque au président, consiste à se faire passer pour un dirigeant afin d'obtenir un virement urgent. Éric Devaulx en décrit la préparation : des équipes collectent des numéros de mobile, des adresses e-mail, des enregistrements de voix. Puis vient l'appel du vendredi soir à la DAF : « Ne mettez personne au courant, nous sommes en train de racheter une entreprise, il faut faire un virement. » Avec un deepfake, la voix au téléphone, voire le visage en visioconférence, semble être celle du dirigeant.
Le scénario d'une fraude au président par deepfake
Le repérage
Organigramme, profils LinkedIn, numéros de mobile, enregistrements de voix.
L'appel du vendredi soir
La voix, voire le visage du dirigeant, imités par l'IA.
La demande
Un virement urgent et « confidentiel » pour un rachat d'entreprise.
Détecter qu'une image, un son ou un texte a été manipulé est très difficile. Des solutions de marquage des contenus (watermarking) se développent, a rappelé Éric Devaulx.
Le réflexe : vérifier par un autre canal. Une règle interne connue de tous peut prévoir :
- aucun virement exceptionnel sans rappel de la personne sur un numéro déjà connu ;
- une double validation pour tout changement de coordonnées bancaires d'un fournisseur ;
- le droit, pour chaque salarié, de dire non à une demande « confidentielle et urgente », même venant du PDG.
D'autres fraudes par e-mail passent sans bruit : nous les décrivons dans notre article sur les cyberattaques silencieuses qui paralysent les PME.
Gouvernance cyber : un sujet de dirigeant, pas seulement technique
Quand le risque cyber figure parmi les premiers risques de l'entreprise, il relève du comité de direction. Le dirigeant le porte, en binôme avec son RSSI ou son responsable informatique, qui doit parler en pertes d'activité plutôt qu'en jargon.
Pour Éric Devaulx, la cyber doit figurer à l'ordre du jour du codir et du conseil d'administration. Le dirigeant est aussi une cible privilégiée : selon lui, il est bien plus visé que les autres collaborateurs, parce qu'il a accès à tout, se déplace et utilise plusieurs appareils. L'effort vient des deux côtés : le dirigeant cesse de dire « c'est technique », l'équipe technique traduit le risque en chiffre d'affaires perdu. Nous détaillons cet alignement dans notre article sur la gouvernance cyber efficace entre DSI et RSSI.
Quel budget consacrer à la cybersécurité ?
Éric Devaulx pose une question simple aux dirigeants : quelle part du budget informatique va à la cybersécurité ? Selon lui, certaines entreprises sont encore à 2 ou 3 %, ce qui ne permet pas une bonne protection ; il conseille de viser 10 à 15 % le temps de rattraper le retard, puis 7 à 10 %. Pour repère, les organisations européennes interrogées par l'ENISA, l'agence européenne de cybersécurité, y consacraient en moyenne 9 % de leurs investissements informatiques en 2024 (rapport NIS Investments).
Part du budget informatique consacrée à la cybersécurité
Quand le montant est une fourchette, la partie claire de la barre en montre l'écart.
Échelle de 0 à 15 %. Sources : ENISA, NIS Investments 2024 ; webinar Global SP du 1er octobre 2026.
NIS 2, DORA, CRA, RGPD : ce qui engage le dirigeant
La directive européenne NIS 2 demande aux organes de direction des entités concernées d'approuver les mesures de gestion des risques cyber, d'en superviser l'application et de se former ; leur responsabilité peut être engagée. En France, la loi qui la transpose n'est pas encore adoptée à la date de cet article ; l'ANSSI permet déjà de vérifier si votre entreprise sera concernée par NIS 2.
S'y ajoutent, selon votre activité, DORA, en vigueur depuis janvier 2025 pour le secteur financier et qui s'impose aussi par contrat à ses prestataires informatiques, et le Cyber Resilience Act (CRA), qui fixe des règles de sécurité aux entreprises qui fabriquent ou vendent des produits numériques. Le RGPD, lui, concerne toute entreprise qui traite des données personnelles. Comme l'a rappelé Éric Devaulx, le dirigeant est mandataire social : une fuite de données sensibles due à une négligence peut aller jusqu'au procès.
Sensibilisation cybersécurité en entreprise : charte informatique, IA et e-mail
La sensibilisation commence par des règles écrites et connues : une charte informatique, une charte cyber, une charte d'usage de l'IA et une charte e-mail. Puis par une formation à tous les niveaux, direction comprise.
Éric Devaulx pose trois questions aux dirigeants qu'il accompagne. Avez-vous une charte informatique ? Une charte cyber ? Une charte sur l'usage de l'IA ? Plus on avance dans la liste, moins il y a de oui. Et sur l'IA, interdire ne sert à rien.
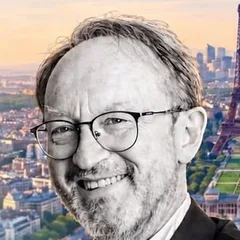
« On ne va pas interdire le vent et la pluie. »
- Charte informatique
- Les règles d'usage du matériel, des comptes et des accès.
- Charte cyber
- Les réflexes de sécurité : mots de passe, double authentification, signalement d'un incident.
- Charte d'usage de l'IA
- Les outils autorisés et les données à ne jamais coller dans un assistant en ligne.
- Charte e-mail
- Qui peut demander un virement par e-mail, comment signaler un message suspect.
Pour la charte e-mail, Éric Devaulx conseille un document court, en 15 points, rédigé par un petit groupe de travail, sujets cyber compris.
Reste la faille humaine : c'est souvent une erreur qui ouvre la porte. Formations régulières, exercices d'hameçonnage, présentation des nouvelles arnaques : la sensibilisation concerne l'accueil comme la direction générale.
Se protéger d'une cyberattaque : les briques indispensables
Une bonne protection repose sur plusieurs briques qui se complètent : identités, postes, messagerie, failles, sauvegardes et surveillance. José de Andrade les veut « indispensables, pas des options » et les présente comme « une chaîne de décision » et « une chaîne de protection ». Dès la première brique, un mot de passe volé ne suffit plus pour entrer.
 Un mot de passe
 La double authentification
 Un mot de passe volé qui ne suffit plus
| Brique | Ce qu'elle fait | Ce qu'elle bloque |
|---|---|---|
| Gestion des identités et double authentification | Prouve que c'est bien la bonne personne ; peut bloquer les connexions depuis des pays à risque | Les connexions avec un mot de passe volé |
| EDR / XDR | Agents installés sur les postes et serveurs, qui utilisent eux-mêmes l'IA pour repérer un comportement anormal | Les rançongiciels et les intrusions que l'antivirus classique ne voit pas |
| Messagerie protégée | Active les protections contre l'usurpation de votre nom de domaine | Les faux e-mails envoyés « au nom » de votre entreprise |
| Gestion des vulnérabilités | Inventaire des logiciels, mises à jour suivies et priorisées | L'exploitation des failles connues |
| Sauvegarde et PRA testés | Copies hors d'atteinte et reprise d'activité vérifiée | La perte définitive des données après une attaque |
| SOC | Fait le lien entre toutes ces protections pour repérer un comportement suspect | Les attaques qui durent sans que personne ne les voie |
Ces briques demandent des outils, mais surtout du temps et des compétences pour les régler et suivre les alertes. Une PME peut les confier à un prestataire. C'est le rôle de notre infogérance cybersécurité : nos ingénieurs, basés à Paris, interviennent partout en Île-de-France et dans toute la France ; ils déploient et suivent ces protections, et Global SP dispose d'un SOC. La première brique, la gestion des identités, est détaillée dans notre article sur l'IAM et la sécurité des identités numériques.
Votre entreprise est-elle prête ? Faites le point en 7 questions
Cochez ce qui est vrai aujourd'hui dans votre entreprise. Chaque question reprend un point de cet article, et rien n'est enregistré ni envoyé. Dans le doute, ne cochez pas : une protection dont on n'est pas sûr ne protège pas.
Chaque case vide est une porte ouverte, et une attaque, avec ou sans IA, cherche justement la porte ouverte : ce sont vos priorités pour le premier mois du plan d'action proposé plus bas. Tout est coché ? Reste à le vérifier, car une protection jamais testée reste une hypothèse.
Pour un regard extérieur, l'audit cybersécurité gratuit de Global SP passe en revue avec un ingénieur vos accès, vos sauvegardes, votre réaction à un incident et la vigilance de vos équipes, sans engagement.
Pourquoi l'IA expose aussi les PME
Les PME sont visées de deux façons : par des attaques de masse, qui ratissent large comme celles qui visent les particuliers, et par des attaques ciblées, quand elles servent de porte d'entrée vers un grand client mieux protégé.
Éric Devaulx rappelle que la France compte peu de grands comptes et une très large base de PME et de TPE. Un grand groupe bien protégé se contourne : l'attaquant entre par un fournisseur moins équipé, puis remonte la chaîne. C'est l'attaque par la supply chain. Une PME qui travaille pour de grands donneurs d'ordre est donc exposée, même si elle se croit sans intérêt.
L'attaque par la supply chain
Il cite une société en région dont le dirigeant ne se croyait pas exposé : elle a été prise dans une campagne de masse, sans être visée en particulier. Le bon scénario de départ, comme le dit José de Andrade, est celui où vous arrivez au bureau à 8 h et où plus rien ne fonctionne. Les menaces les plus courantes et les mesures prioritaires sont détaillées dans notre guide de la cybersécurité des PME.
Une résilience testée, pas seulement écrite
La résilience, c'est la capacité à continuer de fonctionner pendant et après une attaque. Elle se prépare par des exercices de crise et se vérifie par des tests réguliers, pas par un document rangé dans un tiroir.
Éric Devaulx conseille de partir du minimum vital. Si plus rien ne fonctionne demain matin, comment payez-vous les salaires ? Comment réglez-vous vos fournisseurs ? Comment gardez-vous une trésorerie qui tourne ? Les réponses existent, mais il faut les avoir préparées avant. Un exercice de crise réunit direction, informatique, finance et communication sur un scénario réaliste et révèle ce qui manque.
« Les sauvegardes, ça se teste ; la cyber aussi. »
Beaucoup d'entreprises ont investi sans jamais vérifier que leurs outils fonctionnent. Testez la restauration de vos données et la reprise de vos applications critiques, avec une sauvegarde et un plan de reprise d'activité conçus pour être éprouvés. Nous expliquons pourquoi dans notre article sur les tests de restauration.
Si l'attaque survient, les premiers réflexes sont rassemblés dans notre guide pour gérer une cyberattaque en entreprise. Une PME peut aussi trouver de l'aide et des prestataires sur cybermalveillance.gouv.fr, le dispositif national d'assistance aux victimes.
Un plan d'action en 90 jours
Le plan présenté par José de Andrade se déroule en trois mois : identifier les risques, corriger, puis vérifier. Il donne un cadre concret au dirigeant qui veut agir sans attendre un incident.
Identifier les risques
Un état des lieux pratique et objectif : vos actifs, qui a accès à quoi et avec quels droits, des sauvegardes et des dépendances testées et opérationnelles. Ce premier mois fait ressortir les risques prioritaires et lance la sensibilisation des équipes. Ce point de départ, Global SP le propose gratuitement : un audit cybersécurité mené par un ingénieur, sans outil intrusif, qui se conclut par un rapport court avec une note de A à E et les priorités classées.
Mettre en place les mesures
Les mesures et les correctifs, par exemple : double authentification, protection des postes, réglages de la messagerie, mises à jour en retard, sauvegardes hors d'atteinte. On traite d'abord ce qui expose le plus l'entreprise.
Vérifier et tester
On vérifie que tout fonctionne : les alertes remontent, la détection et la surveillance tournent, les utilisateurs savent réagir, une restauration de sauvegarde réussit. C'est aussi le bon moment pour un premier exercice de crise.
À retenir du webinar
- L'IA en soi n'est pas le problème : nous l'utilisons tous. Le danger, c'est qu'elle accélère et complexifie la cybercriminalité.
- La cybersécurité est une affaire de gouvernance : le dirigeant la porte, avec ses équipes techniques.
- La résilience se teste. Une protection jamais vérifiée reste une hypothèse.
Questions fréquentes sur l'IA et la cybersécurité
Comment l'IA est-elle utilisée par les cybercriminels ?
Les cybercriminels utilisent l'IA pour rédiger des e-mails d'hameçonnage sans fautes et personnalisés, imiter une voix ou un visage (deepfake), analyser les informations publiques d'une entreprise et repérer plus vite les failles. Les attaques deviennent plus nombreuses et plus difficiles à repérer.
Qu'est-ce que la fraude au président par deepfake et comment s'en protéger ?
C'est une arnaque où un faux dirigeant, dont la voix ou l'image est imitée par l'IA, demande un virement urgent et confidentiel. Pour s'en protéger : rappeler la personne sur un numéro déjà connu, exiger une double validation des virements inhabituels et former les équipes financières.
Le dirigeant est-il responsable en cas de cyberattaque ?
Oui, il peut l'être. La directive européenne NIS 2 demande aux dirigeants des entités concernées d'approuver et de superviser les mesures de cybersécurité ; en France, la loi qui la transpose n'est pas encore adoptée. Le RGPD s'applique déjà à toute entreprise qui traite des données personnelles : une fuite due à une négligence peut engager la responsabilité du mandataire social.
Quelle part du budget informatique consacrer à la cybersécurité ?
Il n'existe pas de règle officielle. Pour repère, les organisations européennes interrogées par l'ENISA y consacraient en moyenne 9 % de leurs investissements informatiques en 2024. Selon Éric Devaulx, une entreprise à 2 ou 3 % est sous-protégée : il conseille de viser 10 à 15 % le temps de rattraper le retard, puis 7 à 10 %.
Que faire en cas de cyberattaque dans une PME ?
Déconnectez du réseau les postes touchés sans les éteindre, débranchez les sauvegardes encore accessibles, prévenez votre prestataire informatique et la direction, et ne payez pas la rançon. Rendez-vous sur cybermalveillance.gouv.fr pour être orienté vers une aide adaptée. Déposez plainte dans les 72 heures si vous comptez sur une assurance cyber, et notifiez la CNIL dans les 72 heures si des données personnelles sont concernées.
En matière d'IA et de cybersécurité, retenez trois choses : l'IA accélère les attaques, le dirigeant doit en faire un sujet de direction, et la protection n'a de valeur que testée.
Où en est votre entreprise face à ces attaques ?
L'audit cybersécurité gratuit de Global SP vous le dit. Un ingénieur passe en revue avec vous ce qu'un attaquant voit depuis Internet, qui peut entrer dans vos systèmes, vos sauvegardes, votre réaction à un incident, votre conformité et la vigilance de vos équipes face à un faux président ou un faux RIB. Vous recevez un rapport court, avec une note de A à E et vos priorités classées en urgent, important et à surveiller. Le rapport vous reste, que vous travailliez ensuite avec nous ou non.
Gratuit et sans engagement · Réponse sous 24 h ouvrées · Plus de 2 000 entreprises accompagnées depuis 2000, partout en Île-de-France et dans toute la France.
Vous préférez écrire ? contact@globalsp.com
Une question sur votre infrastructure ?
Pas un ticket qui disparaît. Un ingénieur, un vrai, disponible en moins de 15 minutes en moyenne.